Die Folgen
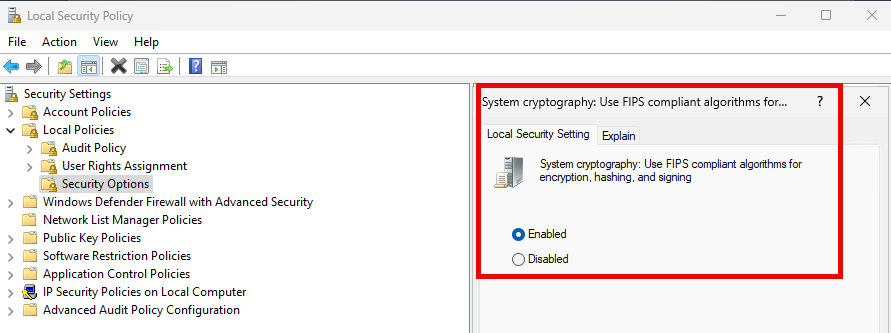
Unter Windows wird eine FIPS-Konformität dadurch erzwungen, dass die nachfolgende Policy aktiviert wird:
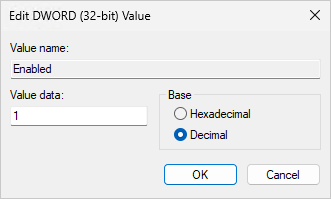
Der entsprechende Registry-Eintrag lautet:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\FipsAlgorithmPolicy
Entgegen der allgemeinen Annahme, greift diese Policy wowohl bei Windows Clients als auch bei Windows Servern.
Unter Linux existieren ähnliche Einstellungen (sudo pro enable fips).
Wie bereits in der Einleitung angedeutet, ist es nur im US-Raum notwendig, FIPS-Konformität einzuhalten. Ist die o.g. Policy dennoch aktiviert, kann es sowohl unter Windows als auch unter Linux zu Programmabstürzen kommen. Hierbei handelt es sich nicht wie angedeutet um Bugs. Vielmehr wurde die Grundlage, auf der die Software programmiert wurde, entscheidend geändert. Seitens Microsoft wurden bestimmte kryptografische Verfahren für ungültig erklärt, die ursprünglich Bestandteil des Funktionsumfangs waren.