Authentifizierung und Autorisierung
Die Authentifizierung und Autorisierung erfolgt mittels Microsoft Entra ID unter Verwendung einer Azure App-Registrierung,
Es müssen die benötigten Applikations-Rollen angelegt und nach Ausführung des Setups innerhalb der Azure App-Registrierung Login und Logout Redirect URIs konfiguriert werden.
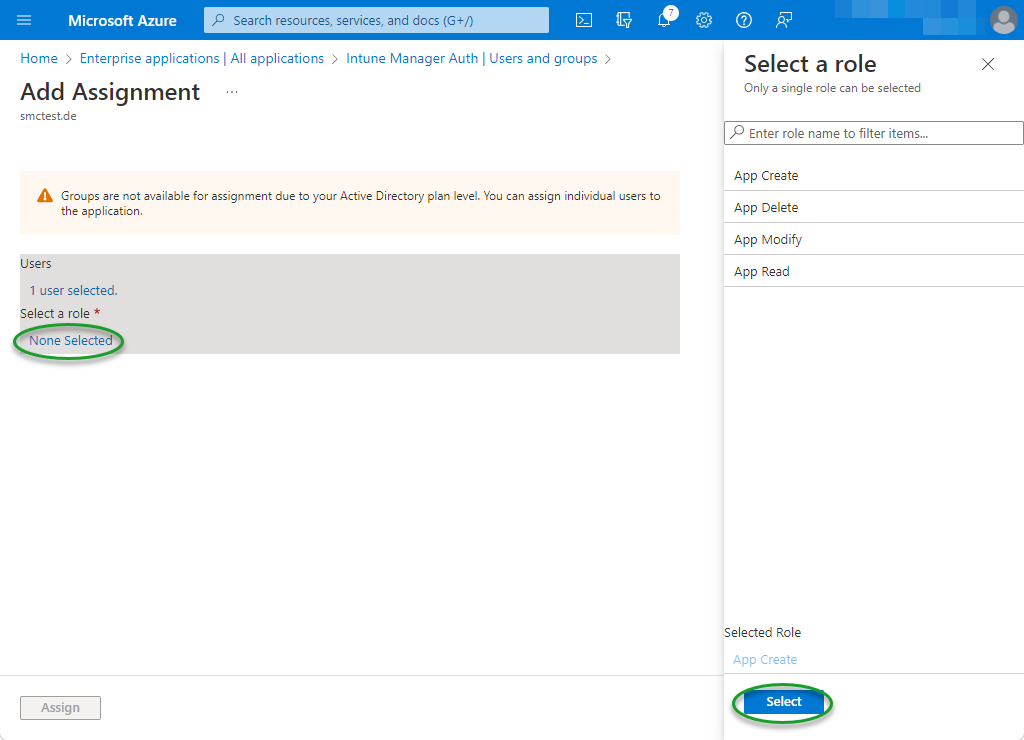
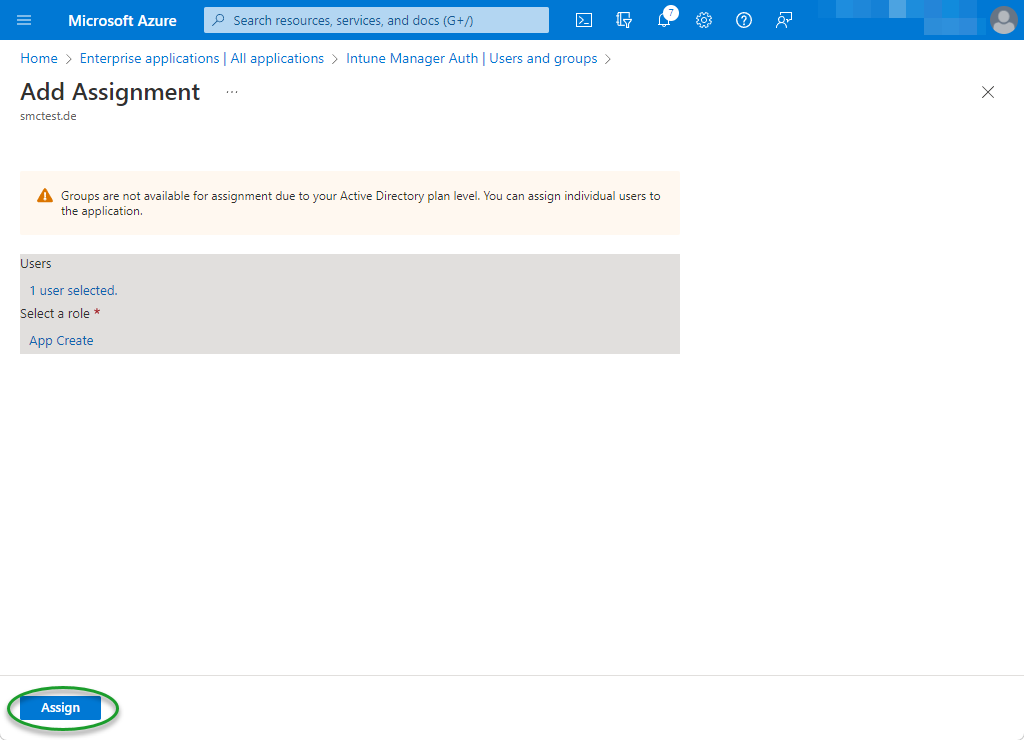
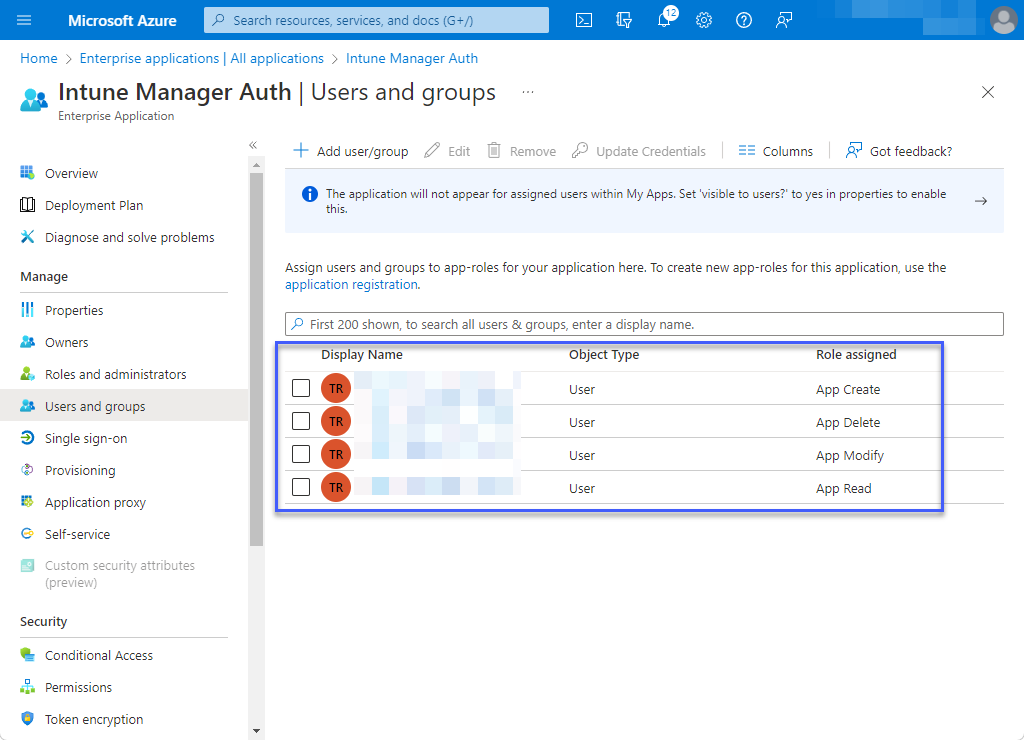
Folgende Schritte beschreiben die Anlage der benötigten Benutzer-Rollen, die Zuweisung von AAD-Gruppen zur Authorisierung und die Konfiguration der Redirect URIs.
Rollenkonzept
Applikations-Rollen werden zur Autorisierung verwendet und haben folgendes Schema:
| Name |
Mitgliedstyp | Wert |
Beschreibung |
| Frei Wählbar |
Benutzer/Gruppen | Wie in der AppSettings.json konfiguriert. | Frei Wählbar |
Anlage der Rollen
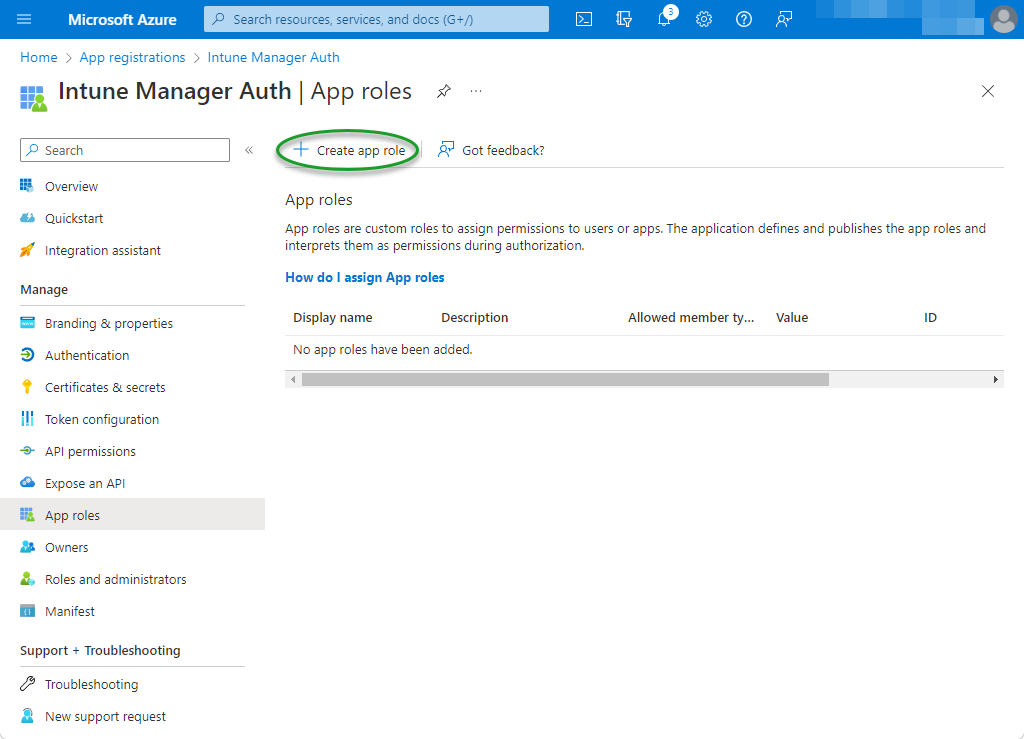
Für das erstellen der Rollen muss zuerst die Seite "App Rolles" geöffnet werden.
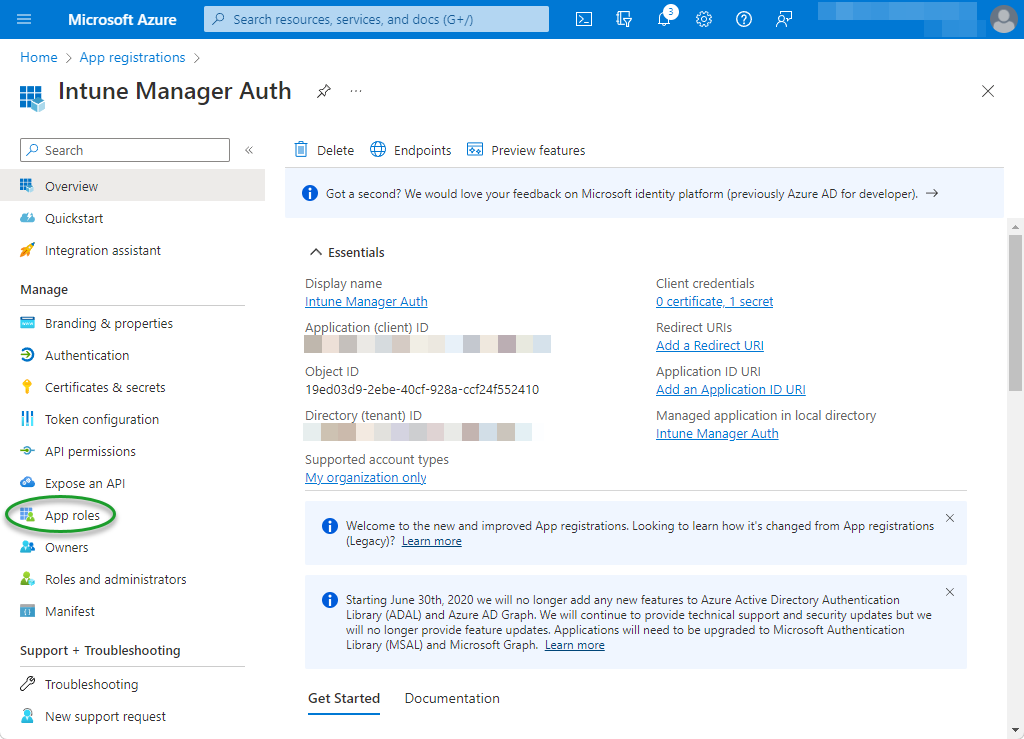
Dort können neue Rollen erstellt werden.
Zur Erstellung einer Rolle müssen ein Name, Mitgliedstyp, Wert und Beschreibung ausgefüllt werden.
Standardmäßig wird empfohlen folgende Rollen für den Unified Application Manager zu erstellen:
| Rolle |
Beschreibung |
| App.Read |
Mitglieder dieser Rolle haben auf Intune-Applikationen lesenden Zugriff. |
| App.Create |
Mitglieder dieser Rollen dürfen Intune-Applikationen erstellen. |
| App.Modify | Mitglieder dieser Rollen dürfen Intune-Applikationen bearbeiten. |
| App.Delete | Mitglieder dieser Rollen dürfen Intune-Applikationen löschen. |
| Configuration.Read |
Mitglieder dieser Rolle haben auf Konfigurationseinstellungen lesenden Zugriff. |
| Configuration.Create |
Mitglieder dieser Rollen dürfen Konfigurationseinstellungen erstellen |
| Configuration.Modify | Mitglieder dieser Rollen dürfen Konfigurationseinstellungen bearbeiten. |
| Configuration.Delete | Mitglieder dieser Rollen dürfen Konfigurationseinstellungen löschen. |
| Hangfire |
Mitglieder dieser Rolle dürfen auf das Hangfire-Dashboard zugreifen. |
Soll ein Benutzer Applikationen erstellen und bearbeiten dürfen, muss er Mitglied der Rollen App.Read, App.Create und App.Modify sein.
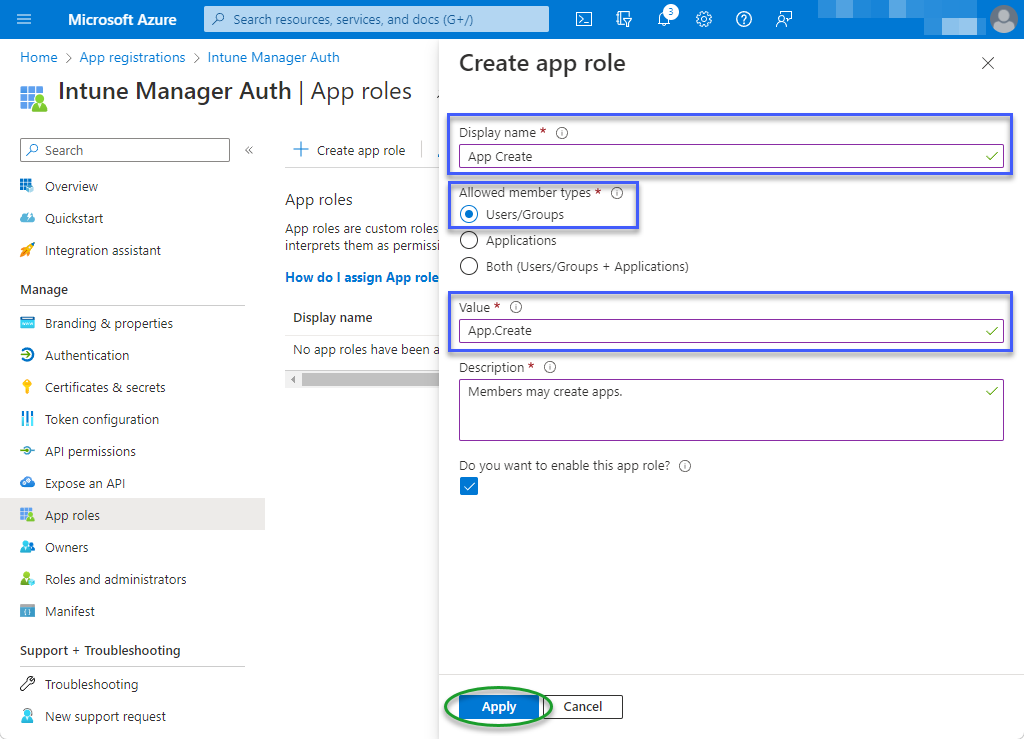
Danach kann die Rolle erstellt werden. 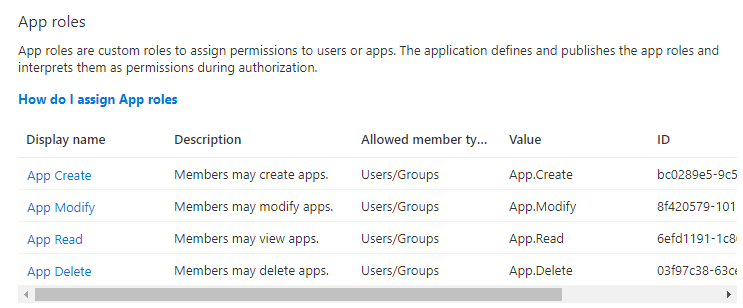
Zuweisung von AAD-Gruppen