Architektur
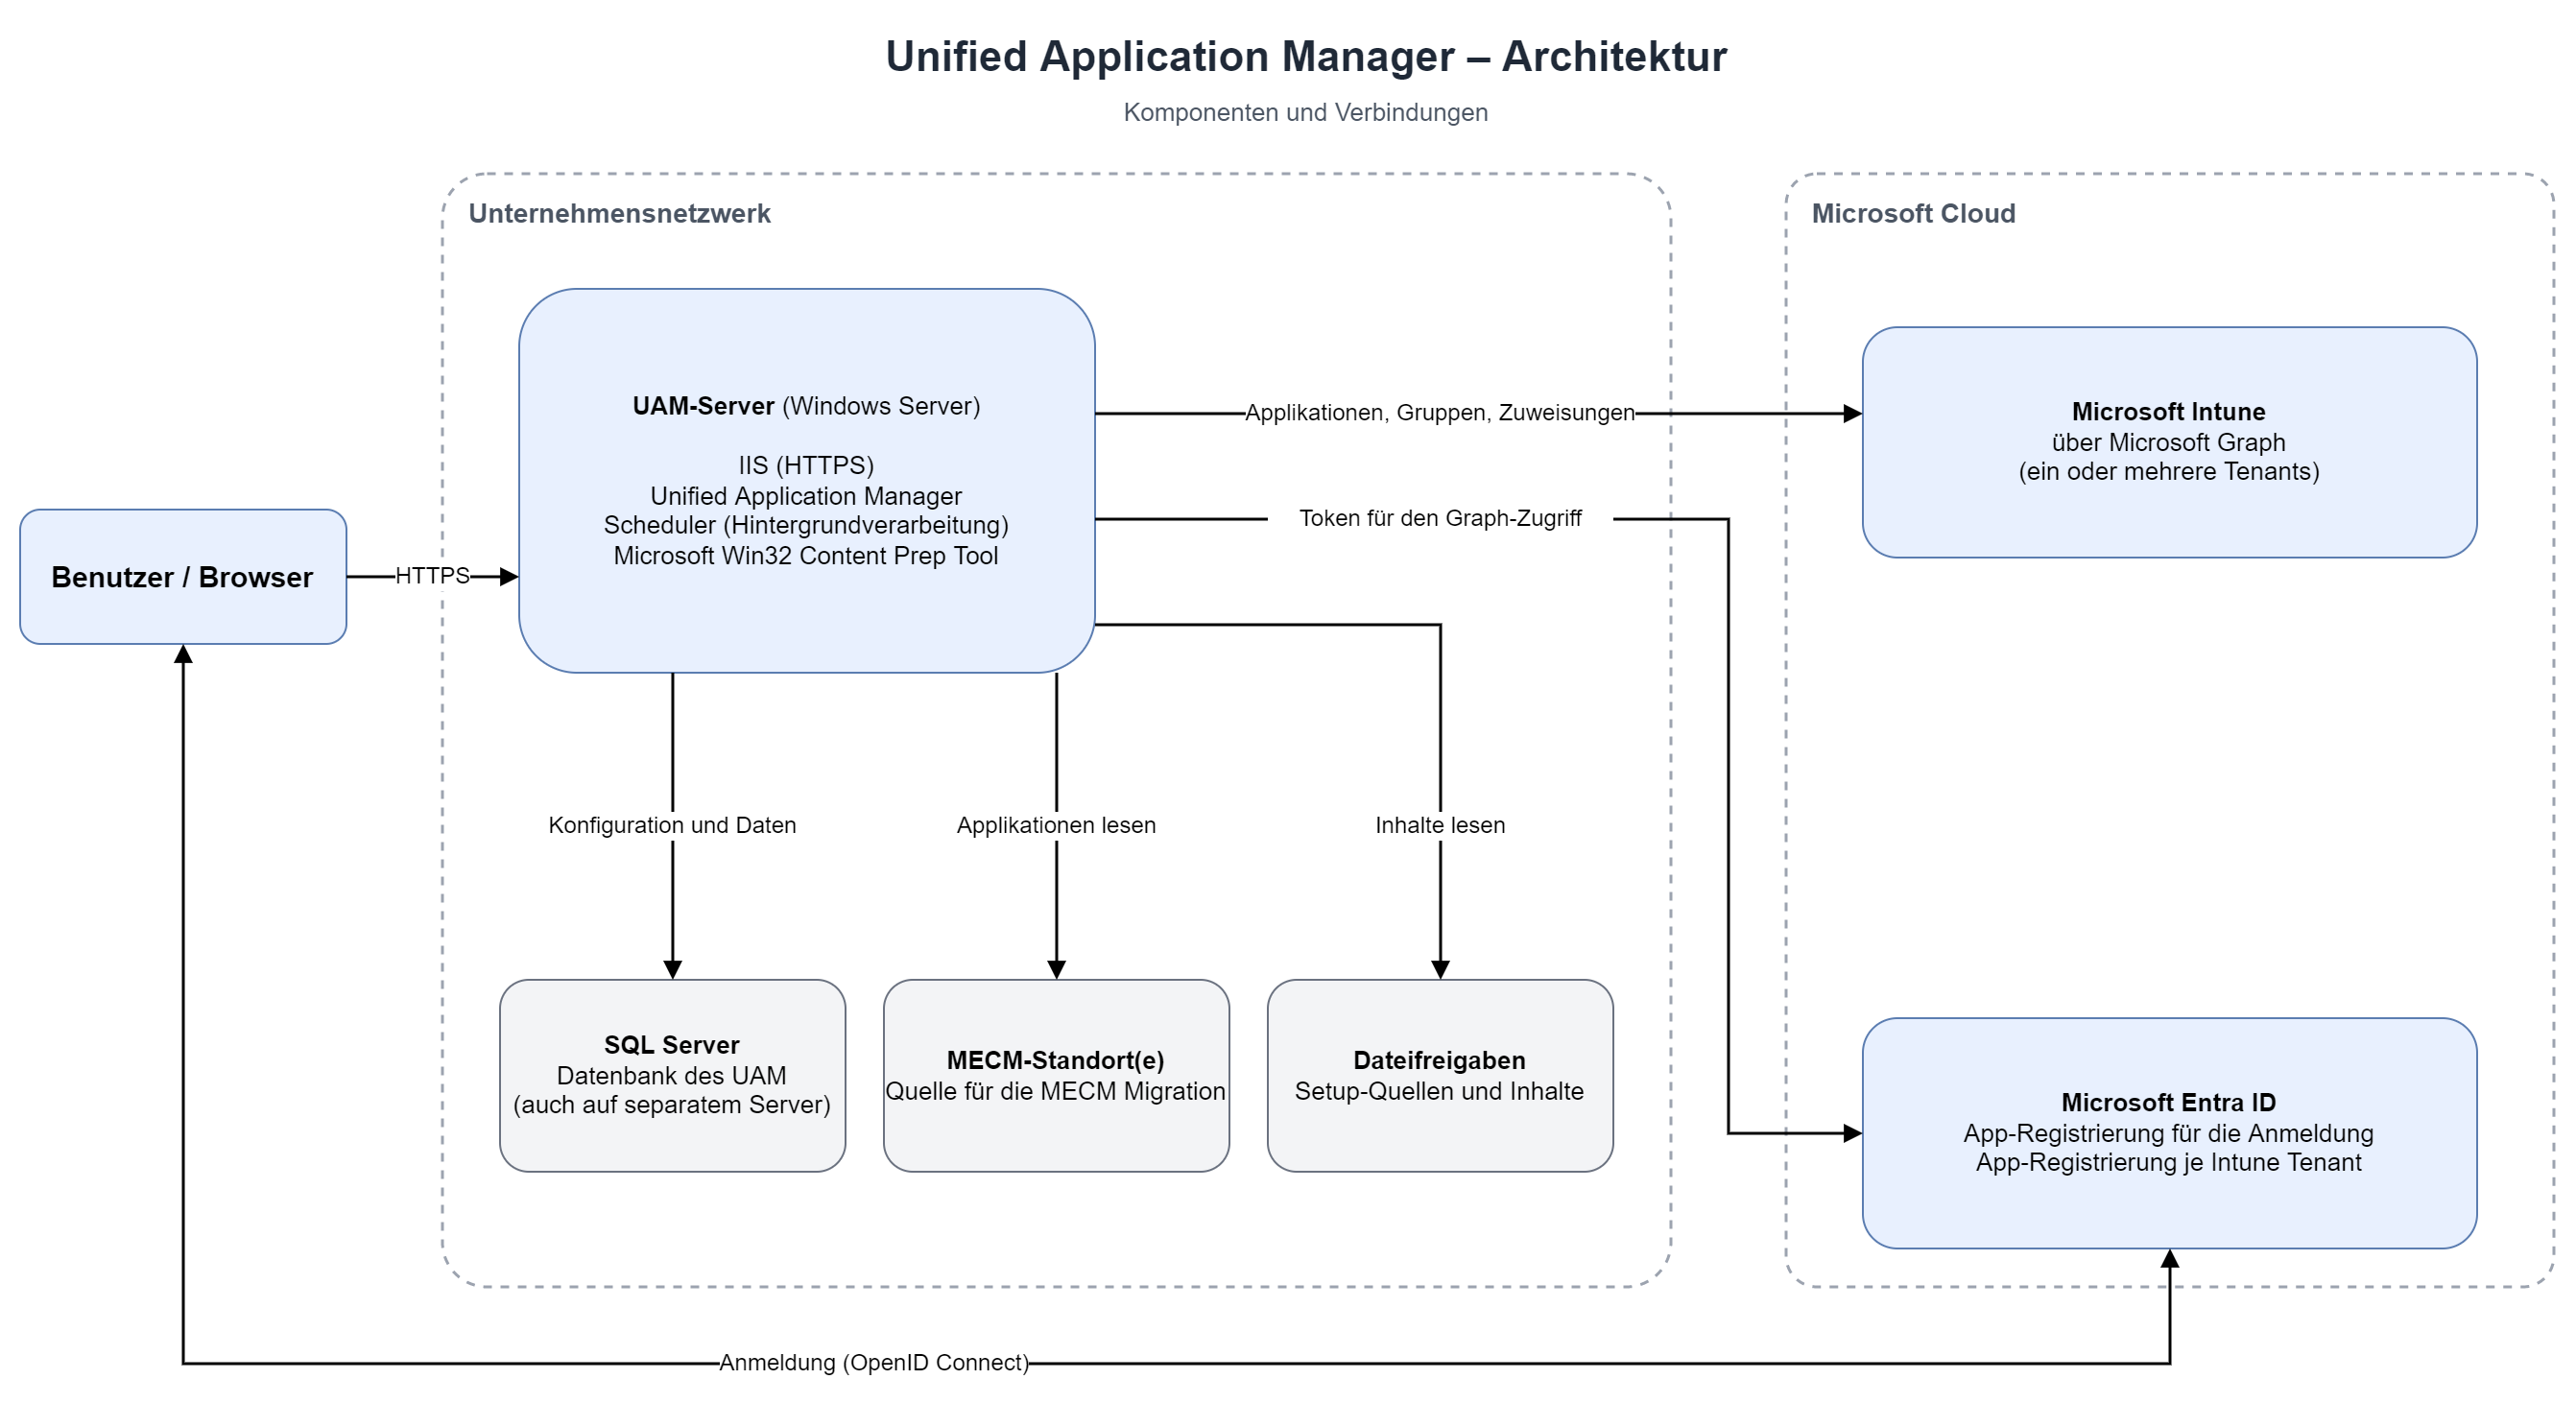
Der Unified Application Manager ist eine Webanwendung, die auf einem Windows Server im Unternehmensnetzwerk betrieben und über den Browser bedient wird. Konfiguration und Daten werden in einer SQL-Datenbank gespeichert. Die Anmeldung erfolgt über Microsoft Entra ID, der Zugriff auf Intune über Microsoft Graph. Applikationen für die MECM Migration werden aus angebundenen MECM-Standorten gelesen, Setup-Quellen und Inhalte aus Dateifreigaben.
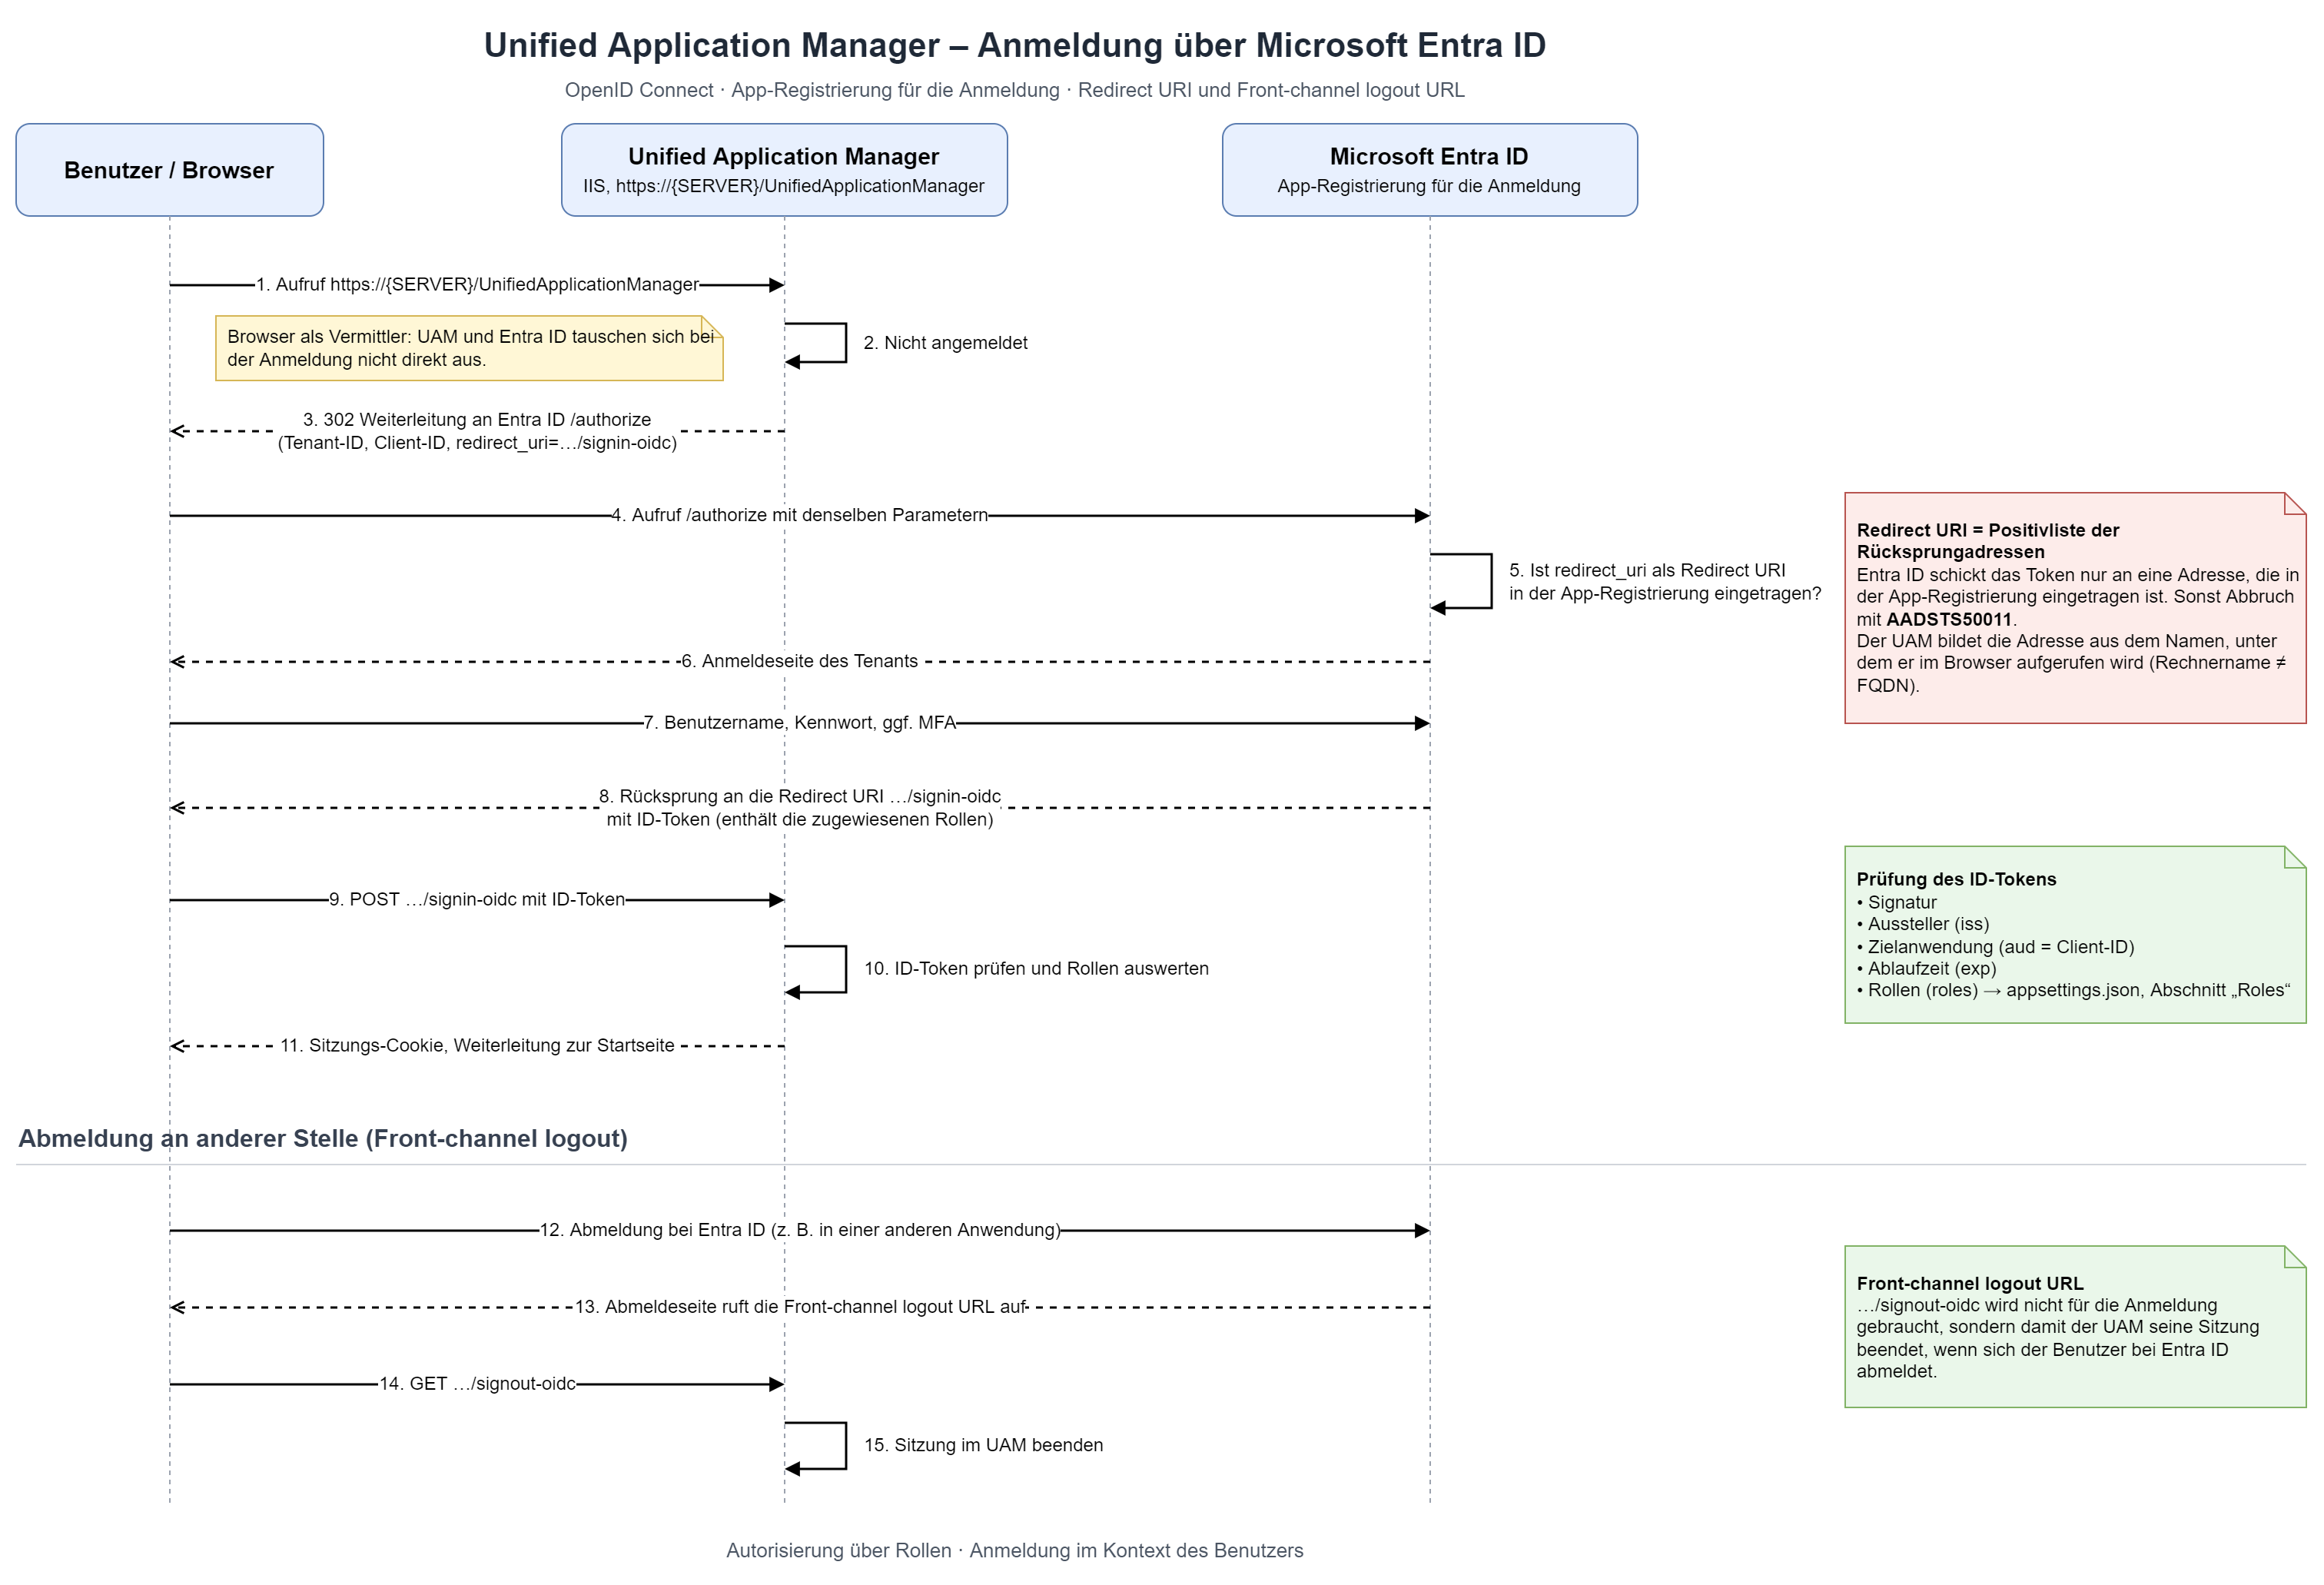
Für die Anmeldung wird die App-Registrierung für die Anmeldung verwendet. Der Browser wird zur Anmeldeseite von Entra ID weitergeleitet und nach erfolgreicher Anmeldung an die Redirect URI des Unified Application Managers zurückgeschickt. Das ID-Token enthält die zugewiesenen Rollen, über die gesteuert wird, welche Bereiche ein Benutzer verwenden darf.
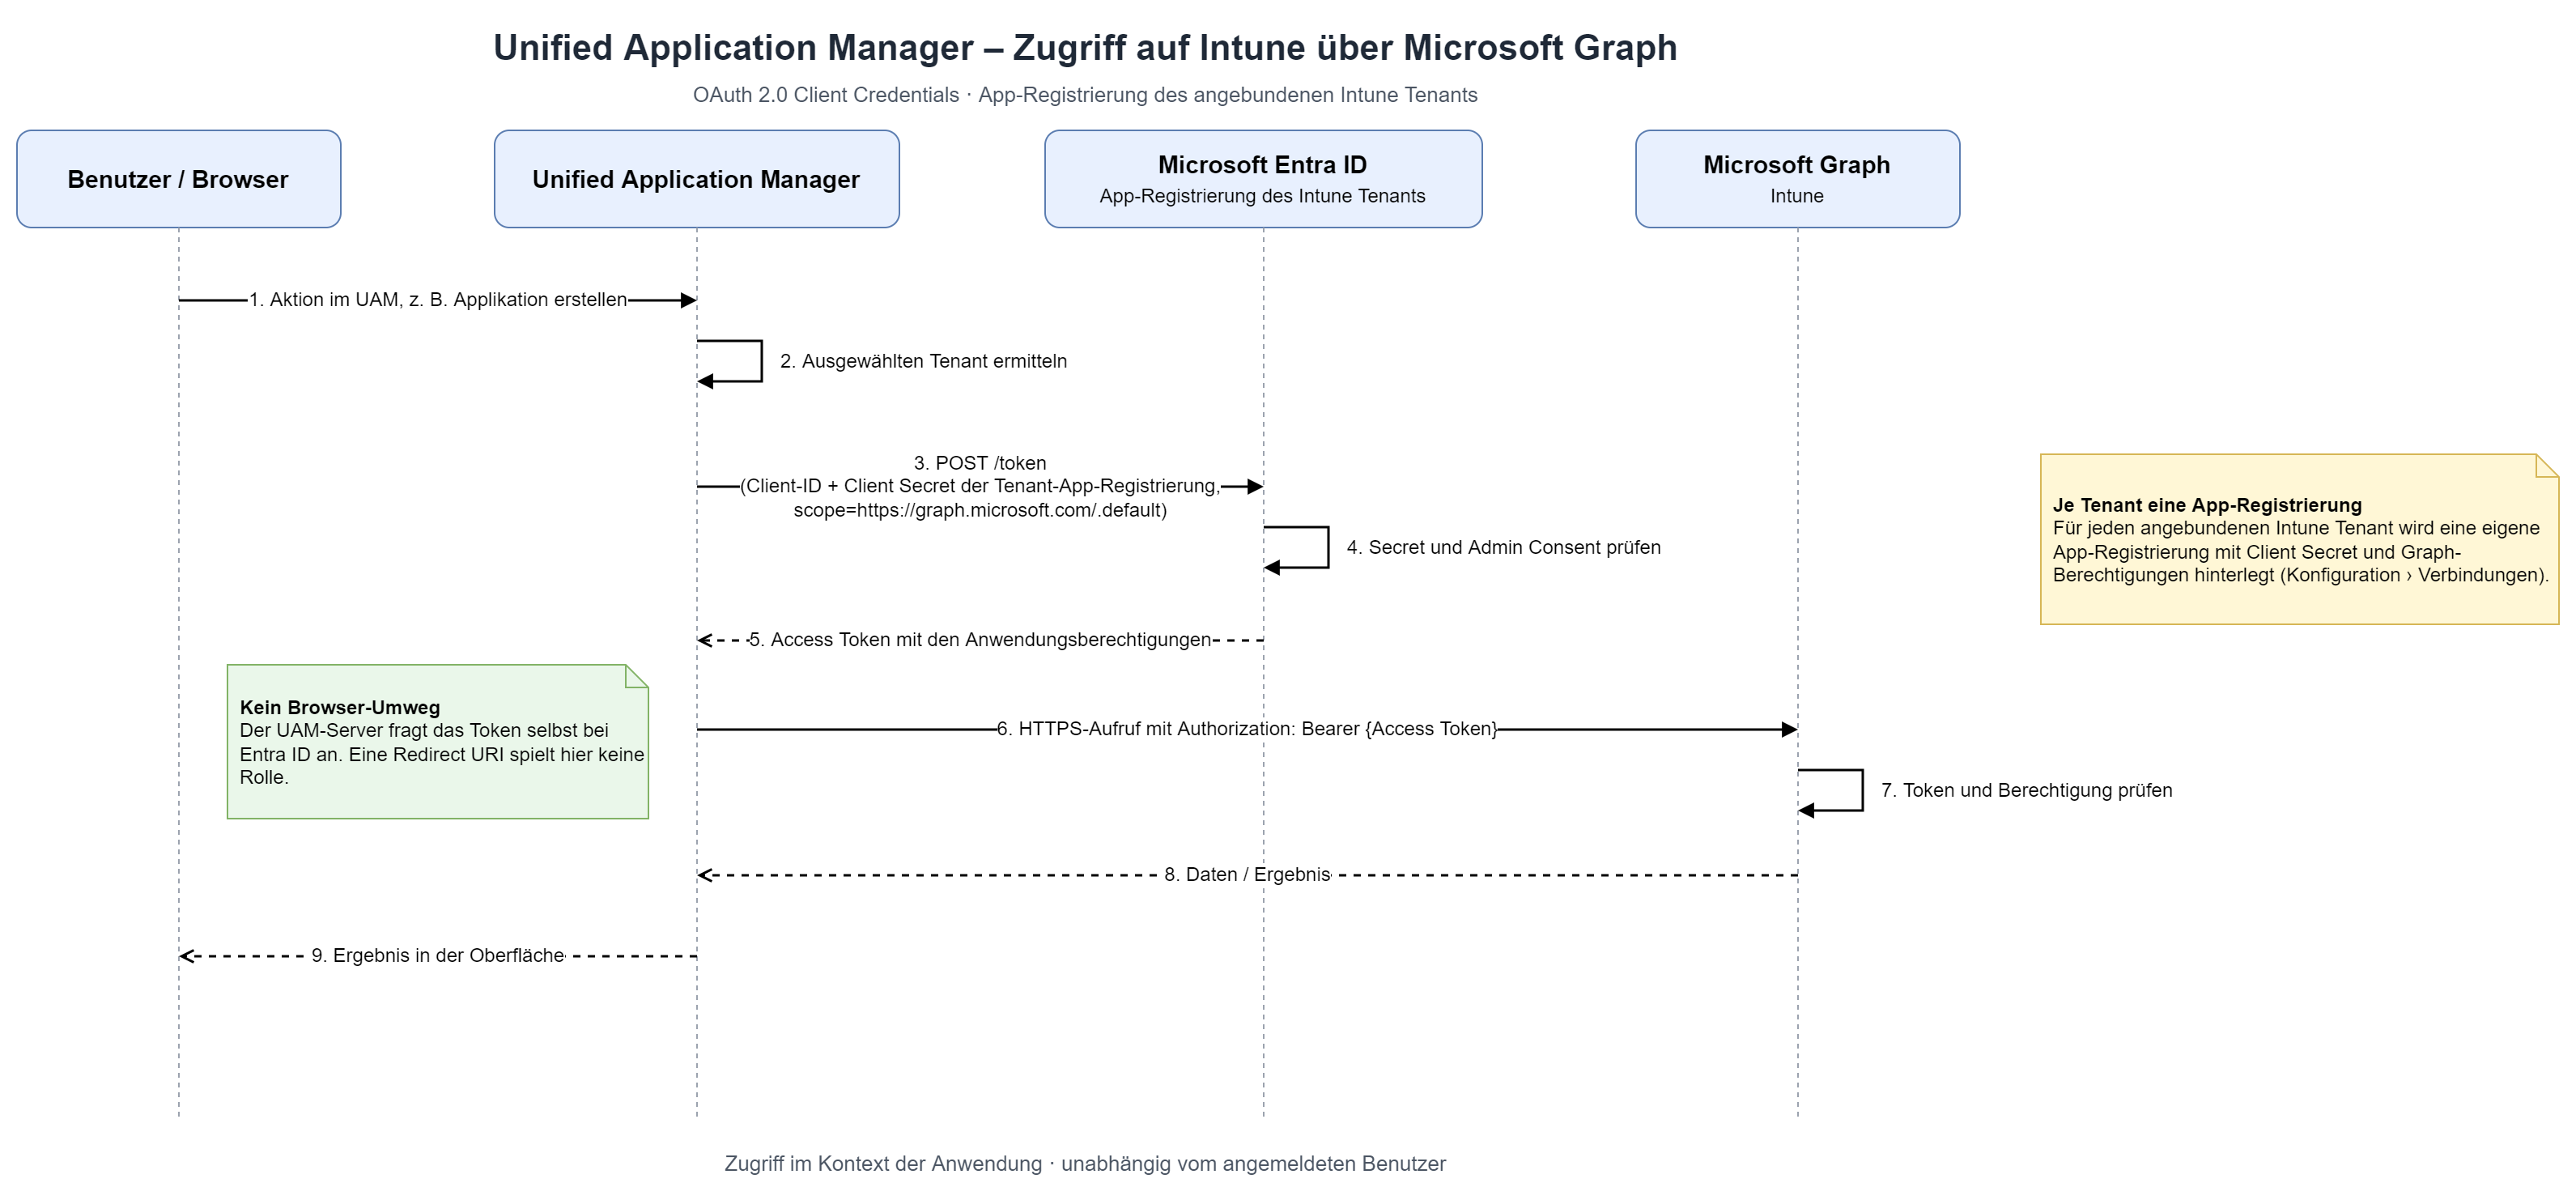
Für den Zugriff auf Intune wird für jeden angebundenen Tenant eine eigene App-Registrierung verwendet (siehe Anbindung eines Intune Tenants). Mit deren Client Secret fordert der Unified Application Manager selbst ein Token bei Entra ID an und ruft damit Microsoft Graph auf. Dieser Zugriff erfolgt im Kontext der Anwendung und unabhängig vom angemeldeten Benutzer. Eine Redirect URI wird dafür nicht benötigt.